Phishing Email
Your email address has been leaked and you receive an email from Paypal in German. Try to analyze the suspicious email.
Mi dirección de correo se ha filtrado y me llega un correo de "PayPal" en alemán. Toca analizarlo y responder cinco preguntas con lo que da LetsDefend: el correo abierto en Thunderbird y el fichero en bruto para leer las cabeceras.
Primer vistazo al correo
Antes de ir a las cabeceras, abrí el correo tal cual lo vería la víctima.
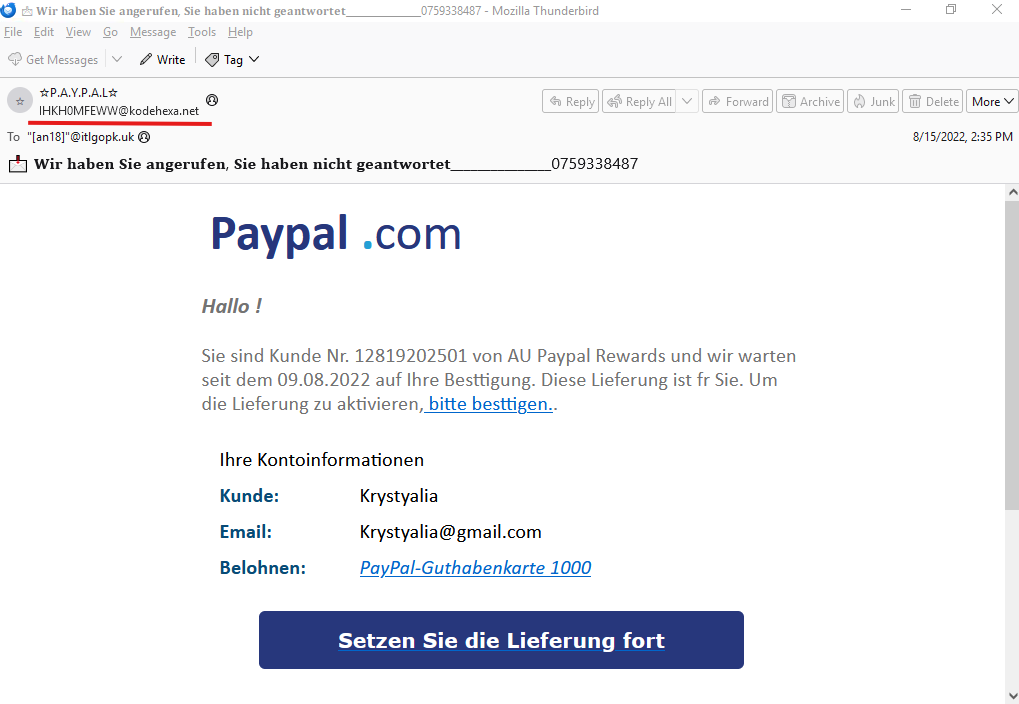
El correo tal como llega. El nombre del remitente dice PayPal; la dirección, otra cosa.
Nada más abrirlo ya nos encontramos con cosas raras, como el correo del
remitente (IHKH0MFEWW@kodehexa.net), que ya nos indica que este correo es
un phishing. Pero sigamos viendo más cosas.
Al hacer hovering sobre el botón, Thunderbird enseña a dónde lleva:
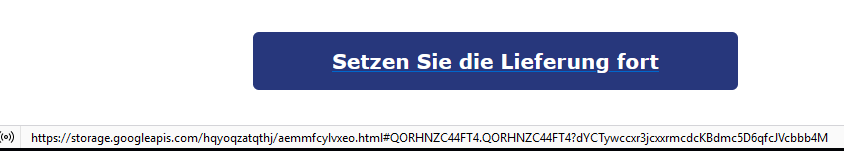
Podemos ver cómo el dominio evidentemente tampoco es de PayPal; de hecho, es de Google (aunque el dominio sea legítimo, no significa que el contenido lo sea).
Preguntas
1. Return-Path
What is the return path of the email?
Respuesta: bounce@rjttznyzjjzydnillquh.designclub.uk.com
Para esta, simplemente abrí el .eml con Notepad++ y busqué Return-Path.

2. Dominio del enlace
What is the domain name of the url in this mail?
Respuesta: storage.googleapis.com
Se ve al pasar el ratón por el botón (captura de arriba) y también en el HTML
del correo, en el href del enlace:
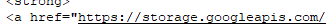
El mismo destino, esta vez en el código del correo.
3. ¿Es sospechoso el dominio?
Is the domain mentioned in the previous question suspicious?
Respuesta: Yes
Aquí está la trampa del reto. storage.googleapis.com es un dominio legítimo
de Google: es donde se sirven los ficheros de Google Cloud Storage. Pero
cualquiera puede crear un bucket y subir ahí un HTML, así que el dominio no
dice nada de quién está detrás.
4. IP en el Received-SPF
What is the sender IP address listed in the Received-SPF header?
Respuesta: 134.195.196.43
Buscando Received-SPF en las cabeceras:
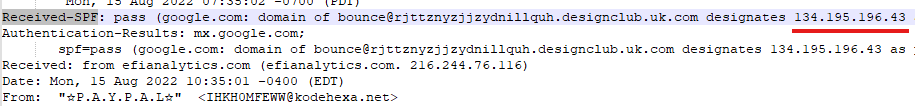
El SPF pasa: la IP está autorizada, pero para el dominio del Return-Path.
5. ¿Es phishing?
Is this email a phishing email?
Respuesta: Yes
Tabla de IOCs relevantes:
| Indicador | Valor | Por qué no cuadra |
|---|---|---|
| Nombre del remitente | ☆P.A.Y.P.A.L☆ |
Suplanta a PayPal con adornos, probablemente para esquivar filtros |
| From | IHKH0MFEWW@kodehexa.net |
Dominio sin relación con PayPal |
| Return-Path | bounce@rjttznyzjjzydnillquh.designclub.uk.com |
Otro dominio distinto, tampoco relacionado con PayPal |
| IP (Received-SPF) | 134.195.196.43 |
Autorizada para designclub.uk.com |
| Enlace | storage.googleapis.com/hqyoqzatqthj/aemmfcylvxeo.html |
Página alojada en Google Cloud |
Es phishing.
Aprendizajes
- SPF
passno es "correo legítimo": solo dice que la IP puede enviar por el dominio delReturn-Path. Hay que compararlo siempre con elFromy con quién dice ser el remitente. - Un dominio de confianza puede alojar cualquier cosa: Google Cloud Storage, Firebase, SharePoint o GitHub Pages dan buena reputación gratis. Lo que importa es la ruta y el contexto, no solo el dominio.
- Primero el correo como lo ve la víctima, luego las cabeceras: el nombre
del remitente, el asunto y el enlace al pasar el ratón ya dan la mitad del
análisis antes de abrir el
.eml.